Versorgungssicherheit beginnt mit digitaler Resilienz

17.11.2026
Marco Müller
Marco Müller
VP Global Marketing & Communication, Dätwyler IT Infra AG
Markus Müller
Markus Müller
Sales Manager ICT, Dätwyler IT Infra AG
Ohne resiliente IKT keine sichere Stromversorgung: Rechenzentren, Glasfasernetze und digitale Systeme sind heute ebenso betriebskritisch wie Transformatoren und Schaltanlagen. Energieversorger müssen Cybersecurity, physische Sicherheit und Infrastruktur deshalb konsequent zusammendenken. Digitale Resilienz wird zu einer Kernaufgabe der Branche.
Disclaimer
PerspectivE ist eine Plattform innerhalb der Website des VSE, auf welcher der Verband Branche, Wissenschaft, Politik und Wirtschaft die kostenlose Möglichkeit bietet, für die Branche relevante Fachbeiträge und Analysen zu publizieren. Externe Autorinnen und Autoren äussern in diesen Beiträgen ihre persönliche Meinung. Diese gibt nicht zwingend die Ansichten und Haltung des VSE wieder.

Die stille Transformation der Energieversorgung

Über Winterstrom, Kraftwerkskapazitäten und den Ausbau der erneuerbaren Energie wird öffentlich intensiv debattiert. Deutlich weniger Aufmerksamkeit erhält ein Erfolgsfaktor, ohne den keine dieser Entwicklungen funktioniert: die Informations- und Kommunikationstechnologie (IKT).

Dezentrale Erzeugung, intelligente Stromnetze, Smart Metering, Elektromobilität und digitalisierte Betriebsprozesse verändern die Anforderungen an Energieversorger grundlegend. Netzleitstellen, SCADA-Systeme, Fernwirktechnik, IoT-Sensoren, intelligente Trafostationen und teilweise cloudgestützte Managementsysteme bilden inzwischen das Nervensystem der Energieversorgung. Sie sorgen dafür, dass Erzeugung, Übertragung, Verteilung und Verbrauch in Echtzeit überwacht, analysiert und gesteuert werden können.

Die Konsequenz liegt auf der Hand: Je stärker die Energieversorgung digitalisiert wird, desto direkter hängt ihre Verfügbarkeit von jener der IKT ab. Versorgungssicherheit beruht heute nicht mehr allein auf Leitungen, Transformatoren und Schaltanlagen, sondern ebenso auf Rechenzentren, Kommunikationsnetzen, Datensicherheit und digitalen Betriebsprozessen.

Versorgungssicherheit hat eine digitale Dimension erhalten

Am Auftrag selbst hat sich nichts geändert: Ein regionaler Energieversorger soll Bevölkerung und Wirtschaft seiner Region jederzeit zuverlässig, sicher und wirtschaftlich mit Energie versorgen. Verändert haben sich die Wege dorthin. Fällt ein Rechenzentrum aus, reisst die Kommunikation zwischen Leitstelle und Unterwerken ab oder wird ein Netzleitsystem durch einen Cybervorfall beeinträchtigt, schlägt dies unmittelbar auf den Netzbetrieb durch. Damit rückt ein Thema ins Zentrum, das lange vor allem in der IT-Abteilung diskutiert wurde: die digitale Resilienz.

Resilienz bedeutet mehr als Schutz

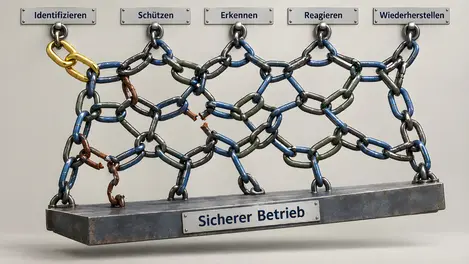
Was unterscheidet ein sicheres von einem resilienten Unternehmen? Oft werden die Begriffe gleichgesetzt, dabei setzen sie unterschiedlich an. Sicherheit zielt darauf, Störungen zu verhindern. Resilienz beschreibt die Fähigkeit, auch unter aussergewöhnlichen Bedingungen handlungsfähig zu bleiben. Ein resilientes Unternehmen kann:

  • Störungen vermeiden
  • Vorfälle frühzeitig erkennen
  • Auswirkungen begrenzen
  • kritische Prozesse aufrechterhalten
  • den Normalbetrieb rasch wiederherstellen

Für Energieversorger heisst das: Nicht jede Störung lässt sich verhindern. Entscheidend ist, dass ein einzelner Vorfall nicht zu einem grossflächigen Betriebsproblem wird. Die Frage lautet daher nicht, ob ein Ereignis eintritt, sondern wie gut Organisation, Prozesse und Infrastruktur darauf vorbereitet sind.
Resilienz ist kein Zustand, sondern eine Fähigkeit, und Fähigkeiten müssen trainiert werden. Wer Notfall- und Wiederanlaufpläne nicht regelmässig unter realistischen Bedingungen übt, weiss erst im Ernstfall, ob sie funktionieren.

Das Rechenzentrum wird zum Herzstück des Netzbetriebs

Früher beherbergte das Rechenzentrum vor allem klassische Geschäftsanwendungen. Heute ist es die zentrale Plattform für Netzleitstellen, eine Vielzahl von Steuerungssystemen, Smart Metering, Geoinformationssysteme, Asset-Management, Betriebsdatenerfassung und zunehmend auch für Datenanalyse, Automatisierung und künstliche Intelligenz. Damit ist es selbst zu einem kritischen Betriebsmittel geworden: Seine Verfügbarkeit bestimmt unmittelbar, ob ein Energieversorger sein Netz sicher und zuverlässig betreiben kann.

Gleichzeitig erreicht ein erheblicher Teil der bestehenden Infrastruktur das Ende seines Lebenszyklus. Zahlreiche Systeme wurden vor zehn bis zwanzig Jahren installiert und laufend erweitert. Was als einzelne Serverlösung oder lokales Netzleitsystem begann, ist zu einer komplexen Landschaft aus IT- und OT-Systemen gewachsen. Moderne Cloud- und Virtualisierungsplattformen treffen auf ältere Steuerungs- und Fernwirksysteme. Nicht selten laufen geschäftskritische Anwendungen auf Hardware, für die der Hersteller keinen Support mehr leistet und Ersatzteile kaum noch erhältlich sind. Sicherheitsupdates, Upgrades oder Zertifizierungen sind dort teilweise nicht mehr möglich oder wirtschaftlich kaum vertretbar.

Modernisierung wird so zur Gratwanderung zwischen Stabilität und Erneuerung. Bewährte Systeme lassen sich nicht über Nacht austauschen, doch jedes weitere Betriebsjahr veralteter Plattformen erhöht das Risiko. Gefragt sind Migrationsstrategien, die den Parallelbetrieb von Alt- und Neusystemen erlauben.

Aus der Umsetzung zahlreicher Infrastruktur- und Modernisierungsprojekte für Betreiber kritischer Infrastrukturen zeigt sich, dass technische Einzelmassnahmen allein selten ausreichen. Erfolgreiche Transformationen entstehen dort, wo Rechenzentrum, Netzwerkinfrastruktur, Sicherheitsarchitektur und Betriebsprozesse von Beginn an als Gesamtsystem betrachtet werden. Gerade im Spannungsfeld zwischen gewachsenen OT-Umgebungen und modernen IT-Plattformen zahlt sich eine ganzheitliche Planungs- und Migrationsstrategie aus, weil sich so Verfügbarkeit, Sicherheit und Zukunftsfähigkeit gleichzeitig verbessern lassen.

Modulare Rechenzentrumskonzepte bieten dafür interessante Ansätze: Neue Infrastruktur wird schrittweise aufgebaut, Anwendungen werden sukzessive migriert, während kritische Betriebsprozesse verfügbar bleiben. Eine wichtige Rolle spielen dabei Virtualisierung, Edge-Computing, hybride Betriebsmodelle und die konsequente Trennung von IT- und OT-Umgebungen.

Zu den zentralen Anforderungen gehören:

  • redundante Stromversorgung mit A- und B-Pfad
  • USV- und Notstromkonzepte
  • redundante Kühlung
  • Brandfrüherkennung und Löschsysteme
  • georedundante Backup-Standorte
  • hochverfügbare Netzwerkarchitekturen
  • definierte Recovery-Ziele (RTO und RPO)
  • physische und digitale Sicherheitskonzepte
  • Skalierbarkeit für künftige Leistungsanforderungen
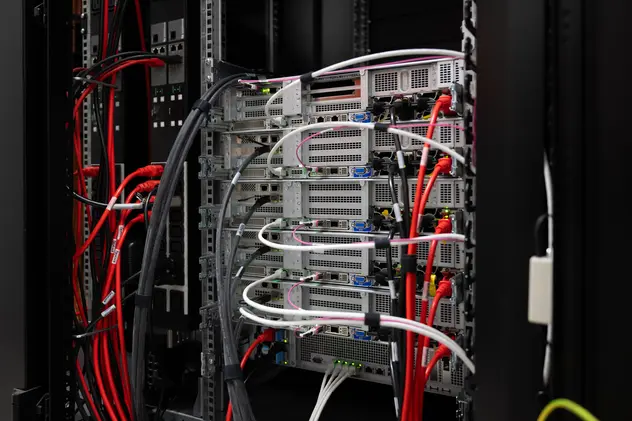
Redundante Energie- und Datenverkabelung
Abb. 1: Redundante Energie- und Datenverkabelung
Branderkennung und Löschsysteme
Abb. 2: Branderkennung und Löschsysteme
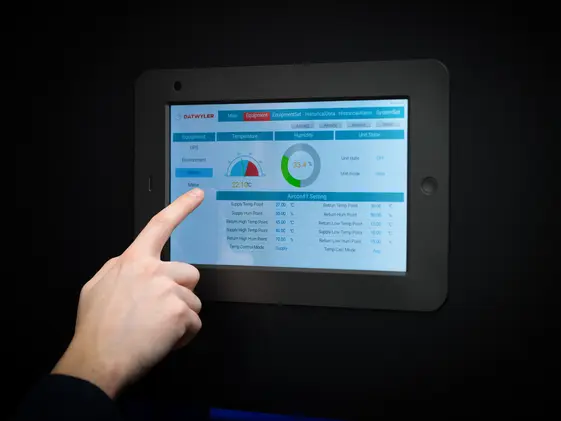
Monitoring- und Fernwartungssysteme
Abb. 3: Monitoring- und Fernwartungssysteme

Rechenzentrumsprojekte sind damit längst keine reinen Technikprojekte mehr, sondern Transformationsprojekte, die Infrastruktur, Prozesse, Organisation und Risikomanagement gleichermassen betreffen. Wer die Erneuerung zu lange aufschiebt, riskiert steigende Betriebsrisiken, sinkende Sicherheitsstandards und eine wachsende Abhängigkeit von nicht mehr unterstützten Systemen.

Jedes Jahr, in dem ein System ohne Herstellersupport weiterläuft, ist eine Risikoentscheidung. Sie sollte bewusst getroffen, dokumentiert und von der Geschäftsleitung getragen werden, statt stillschweigend durch Aufschieben zu entstehen.

Die unterschätzte Bedeutung der physischen Netzwerkinfrastruktur

Jede digitale Kommunikation beginnt mit einer physischen Verbindung. Trotzdem steht die Verkabelung bei der Absicherung kritischer Infrastrukturen selten im Fokus; die Aufmerksamkeit gilt meist Cybersecurity, Redundanzkonzepten und Software. Dabei können veraltete, unzureichend dokumentierte oder nicht redundant ausgelegte Verkabelungssysteme zum Single Point of Failure werden.

Die strukturierte Verkabelung bildet das Fundament der gesamten digitalen Infrastruktur:

  • im Rechenzentrum
  • in Netzleitstellen
  • in Trafostationen
  • in Betriebsgebäuden
  • an Edge-Standorten

Eine strategische Rolle übernehmen insbesondere Glasfasernetze. Sie transportieren neben klassischen Unternehmensdaten zunehmend auch Betriebs-, Video- und Sensordaten sowie Informationen aus OT-Systemen. Entsprechend wachsen die Anforderungen an Bandbreite, Latenz, Ausfallsicherheit und Skalierbarkeit. Eine hochwertige Verkabelung ist die Voraussetzung dafür, dass künftige Technologien überhaupt eingesetzt werden können.

«In der Praxis zeigt sich immer wieder, dass die physische Netzwerkinfrastruktur eine deutlich strategischere Rolle spielt, als ihr häufig zugeschrieben wird. In zahlreichen Projekten haben wir Leistungsengpässe, Sicherheitsrisiken oder Einschränkungen bei der Digitalisierung letztlich auf nicht ausreichend skalierbare oder historisch gewachsene Verkabelungsstrukturen zurückführen können. Eine zukunftsfähige Infrastruktur muss deshalb von der strukturierten Verkabelung über Glasfaser-Backbones bis hin zu den Anbindungen von Rechenzentren, Leitstellen und Edge-Standorten durchgängig geplant werden.»

Lukas Kurmann, Head of Services and Solutions bei Dätwyler IT Infra

Wer die Widerstandsfähigkeit seiner IKT erhöhen will, muss deshalb über Anwendungen und Systeme hinaus die gesamte Infrastruktur betrachten. Eine strukturierte, gut dokumentierte Netzwerkinfrastruktur schafft Transparenz, vereinfacht den Betrieb und erhöht die Ausfallsicherheit. Ihre Qualität entscheidet massgeblich darüber, wie resilient ein Energieversorger auf Störungen, Lastspitzen und neue Anforderungen reagieren kann.

Cybersecurity wird zur Managementaufgabe

Mit jeder zusätzlichen Schnittstelle, jedem vernetzten System und jeder neuen Anwendung wächst die Angriffsfläche für Cyberkriminelle und andere Bedrohungsakteure. Ein erfolgreicher Angriff kann Datenverluste und Betriebsunterbrüche verursachen, im schlimmsten Fall aber auch die Stabilität kritischer Versorgungsprozesse beeinträchtigen. Auf dem Spiel steht damit nicht die Verfügbarkeit einzelner IT-Systeme, sondern unter Umständen die Versorgungssicherheit ganzer Regionen.

Cybersecurity ist deshalb keine reine Aufgabe der IT-Abteilung mehr, sondern Bestandteil der Unternehmensführung und der operativen Risikosteuerung. Auch der regulatorische Rahmen zieht an: Seit April 2025 gilt in der Schweiz eine Meldepflicht für Cyberangriffe auf kritische Infrastrukturen gegenüber dem Bundesamt für Cybersicherheit (BACS). Die Stromversorgungsverordnung stellt Mindestanforderungen an die Informationssicherheit, und mit dem VSE-Grundschutz für Operational Technology liegt ein branchenspezifischer Referenzrahmen vor. Internationale Standards wie ISO/IEC 27001 und IEC 62443 ergänzen diese Vorgaben.

Für Energieversorger bedeutet dies unter anderem:

  • Netzwerksegmentierung
  • konsequente Trennung von IT und OT
  • Multi-Faktor-Authentifizierung
  • kontinuierliches Monitoring
  • Security Operations Center (SOC)
  • regelmässige Penetrationstests
  • definierte Incident-Response-Prozesse
  • Schulung und Sensibilisierung der Mitarbeitenden

Die meisten Energieversorger verfügen bereits über viele dieser Bausteine. Entscheidend ist, dass sie nicht nebeneinander existieren, sondern als Gesamtsystem zusammenwirken und übergreifend gesteuert werden.

Cybersicherheit gehört auf die Traktandenliste von Geschäftsleitung und Verwaltungsrat, nicht in den Anhang des IT-Jahresberichts. Wer die Verantwortung für die Versorgungssicherheit trägt, trägt auch die Verantwortung für ihre digitale Grundlage.

Warum physische Sicherheit und Cybersecurity zusammenwachsen

Eine offenstehende Tür zum Technikraum, ein ungesicherter Serverschrank, ein Besucher ohne Begleitung: Oft braucht es keinen raffinierten Hackerangriff, um ausgeklügelte Sicherheitskonzepte zu umgehen. Selbst modernste Firewalls, Verschlüsselungstechnologien und Überwachungssysteme verlieren ihre Wirkung, wenn Angreifer physischen Zugriff auf kritische Systeme erhalten. Digitale Sicherheit endet nicht an der Firewall.

Die Grenzen verschwimmen dabei in beide Richtungen. Angriffe richten sich zunehmend gegen die Infrastruktur selbst, etwa durch Manipulationen an Netzwerkkomponenten oder beschädigte Kabelverbindungen. Umgekehrt sind moderne Zutritts-, Überwachungs- und Gebäudemanagementsysteme selbst Teil der vernetzten IT- und OT-Landschaft und damit potenzielle Angriffsziele. Die Absicherung von Rechenzentren, Netzwerkräumen, Leitstellen, Betriebsgebäuden und Kommunikationswegen ist damit ebenso Teil der Versorgungssicherheit wie Firewalls, Segmentierung oder Security Monitoring.

Zu den wichtigsten physischen Massnahmen gehören:

  • intelligente Zutrittskontrollen
  • Besuchermanagement
  • Sicherheitszonen
  • Videoüberwachung und Einbruchmeldeanlagen
  • Rack Access Management
  • Umweltsensorik
  • Ereignisdokumentation und Audit-Trails

So lässt sich nicht nur der Zutritt zu Gebäuden und Räumen, sondern selbst der Zugriff auf einzelne Racks, Netzwerkverteiler oder Infrastrukturkomponenten lückenlos dokumentieren. Sicherheitsereignisse werden schneller erkannt, Verantwortlichkeiten klarer zugeordnet und Compliance-Anforderungen einfacher erfüllt. Werden diese Informationen zudem mit den Daten aus Netzwerk- und Sicherheitssystemen zusammengeführt, entsteht ein umfassendes Lagebild über die gesamte Infrastruktur.

Gerade in der komplexen Umgebung von Energieversorgern zeigt sich, dass Resilienz an den Schnittstellen zwischen einzelnen Gewerken entsteht. Netzwerk-Infrastruktur, Rechenzentrum, Zutrittskontrolle, Videoüberwachung und Cybersecurity werden häufig noch getrennt geplant und betrieben. Die Erfahrung aus zahlreichen Infrastrukturprojekten zeigt jedoch, dass die grössten Sicherheits- und Effizienzgewinne dort entstehen, wo diese Disziplinen in einer gemeinsamen Architektur zusammengeführt werden und physische sowie digitale Sicherheitsinformationen miteinander verknüpft sind.

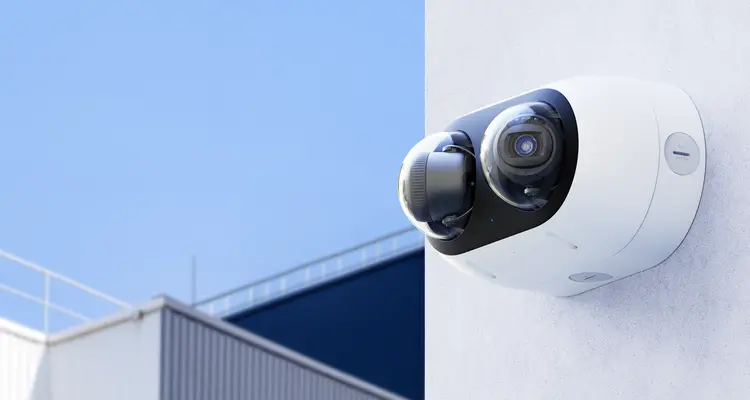
Aktives Umgebungs-Monitoring
Abb. 4: Aktives Umgebungs-Monitoring
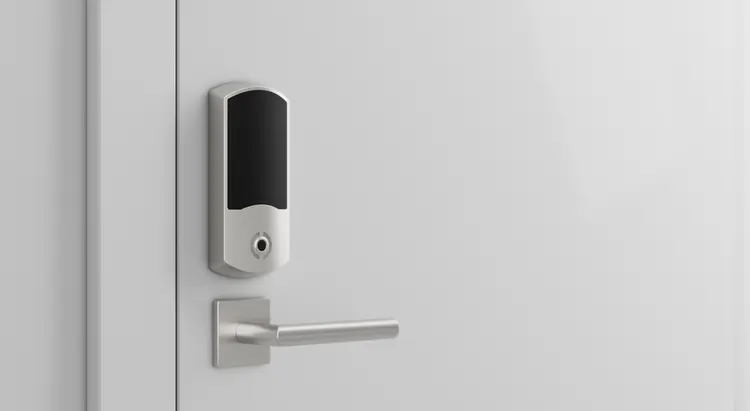
Intelligente Zutrittssysteme
Abb. 5: Intelligente Zutrittssysteme
Gesamt-Sicherheitslösungen
Abb. 6: Gesamt-Sicherheitslösungen

Ein Angreifer, der vor dem offenen Rack steht, muss keine Firewall mehr überwinden. Physische Sicherheit und Cybersecurity gehören deshalb in eine gemeinsame Verantwortung, ein gemeinsames Lagebild und ein gemeinsames Budget.

Künstliche Intelligenz verändert die Sicherheitsarchitektur

KI ist ein zweischneidiges Schwert. Angreifer nutzen sie, um Angriffe zu automatisieren und gezielter auszurichten. Energieversorgern eröffnet sie zugleich neue Möglichkeiten, ihre Infrastruktur zu überwachen und zu schützen. KI-gestützte Sicherheitsplattformen ermöglichen beispielsweise:

  • automatische Erkennung unbefugter Zutritte
  • Analyse ungewöhnlicher Verhaltensmuster
  • Personenverfolgung innerhalb definierter Sicherheitszonen
  • Alarmierung bei offenstehenden Türen
  • Erkennung von Manipulationsversuchen
  • Überwachung von Sicherheits- und Arbeitsschutzvorgaben
  • Erkennung kritischer Umweltveränderungen

Der eigentliche Mehrwert liegt weniger in der Automatisierung als in Geschwindigkeit und Kontext. KI führt Informationen aus verschiedenen Quellen zusammen und korreliert Ereignisse: Aus einer offenen Tür, einer unbekannten Person im Sicherheitsbereich und einer ungewöhnlichen Netzwerkaktivität wird innerhalb von Sekunden ein erkennbarer Sicherheitsvorfall. Gerade auf weitläufigen Betriebsarealen, in Unterwerken, Leitstellen oder Rechenzentren können Sicherheitsverantwortliche Bedrohungen so erkennen, bevor daraus Betriebsstörungen entstehen.

Die nächste Herausforderung: IoT und Operational Technology

Sensoren, Aktoren, Messgeräte und Steuerungen kommunizieren heute immer häufiger über IP-basierte Netzwerke. Jedes dieser Geräte ist ein weiterer potenzieller Angriffspunkt. Erschwerend kommt hinzu: Während IT-Systeme regelmässig aktualisiert oder ersetzt werden, bleiben OT- und IoT-Komponenten oft jahrzehntelang im Einsatz. Sicherheitsanforderungen, die heute selbstverständlich sind, spielten bei ihrer Entwicklung meist noch keine zentrale Rolle.

Umso wichtiger werden:

  • standardisierte Sicherheitskonzepte
  • kontinuierliches Vulnerability Management
  • Segmentierung von Netzwerken
  • sichere Kommunikationsprotokolle
  • professionell geplante Integrationskonzepte
  • zentrale Überwachung von IT- und OT-Umgebungen

Viele dieser Systeme stehen zudem an geografisch verteilten Standorten wie Trafostationen, Unterwerken oder Messpunkten, oft ausserhalb klassischer Sicherheitszonen. Hier zeigt sich besonders deutlich, dass nicht die modernste Sicherheitslösung über die Widerstandsfähigkeit entscheidet, sondern häufig die unscheinbare Komponente, die jahrelang kaum Beachtung fand.

Fazit: Versorgungssicherheit beginnt lange vor dem Stromkabel

Stromnetze transportieren Energie. Informations- und Kommunikationssysteme transportieren die Informationen, die für deren Steuerung, Überwachung und Optimierung nötig sind. Erst wenn beide Welten resilient gestaltet sind, entsteht die Versorgungssicherheit, auf die Wirtschaft und Gesellschaft täglich angewiesen sind.

Rechenzentren, Glasfasernetze, strukturierte Verkabelung, OT-Systeme, Cybersecurity, Zutrittskontrolle und intelligente Überwachung sind längst keine isolierten Einzeldisziplinen mehr. Resilienz entsteht nicht durch einzelne Produkte, sondern durch ein durchgängiges Sicherheitskonzept über sämtliche Ebenen hinweg. Fällt eine einzelne Komponente aus, bleiben die Folgen meist überschaubar. Kritisch wird es dort, wo mehrere vermeintlich kleine Schwachstellen zusammentreffen und sich gegenseitig verstärken. Die grössten Risiken liegen deshalb oft nicht in bekannten Schwachstellen, sondern in den Wechselwirkungen zwischen Systemen, die über Jahre gewachsen sind.

Ein ganzheitlicher Blick auf die eigene Infrastruktur lohnt sich daher regelmässig. Sind die Schnittstellen zwischen IT und OT ausreichend abgesichert? Entsprechen Netzwerkräume, Verkabelung und Übertragungswege heutigen Anforderungen? Ist die physische Sicherheit konsequent mit den Cybersecurity-Massnahmen verzahnt? Und existiert ein vollständiges Bild aller kritischen Abhängigkeiten?

Wer diese Fragen nicht mit Gewissheit beantworten kann oder seine Infrastruktur seit längerer Zeit nicht ganzheitlich überprüft hat, sollte den Status quo kritisch hinterfragen. Ein unabhängiger Infrastruktur-Check, ein Resilienz-Audit oder der Austausch mit erfahrenen Infrastruktur- und Sicherheitsspezialistinnen und -spezialisten macht Schwachstellen sichtbar, bevor sie zum Problem werden. Denn Versorgungssicherheit entsteht nicht erst im Störfall, sondern lange vorher: durch Transparenz, vorausschauende Planung und das konsequente Schliessen von Lücken entlang der gesamten Infrastrukturkette.

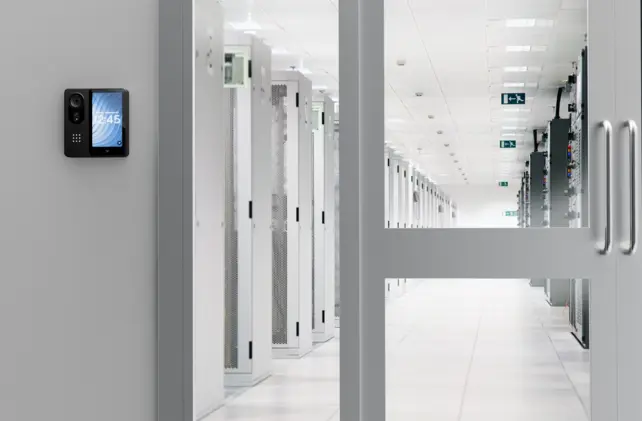
Modulare und skalierbare Datencenter-Lösung
Abb. 7: Modulare und skalierbare Datencenter-Lösung

Dätwyler IT Infra

Dätwyler IT Infra ist ein international tätiges Unternehmen mit Hauptsitz in der Schweiz und Tochtergesellschaften in Europa, im Mittleren Osten und in Asien. Dätwyler hilft Organisationen rund um die Welt, ihr Kerngeschäft dank zukunftssicherer und intelligenter IT- und OT-Infrastrukturen erfolgreich auszubauen. Das solide Unternehmen tritt am Markt als Zulieferer innovativer Systemlösungen, Produkte und Services für Rechenzentren, Glasfasernetze und intelligente Gebäude sowie als Teil- oder Generalunternehmer auf, der die gesamte Wertschöpfungskette abdeckt. Die Basis dafür sind Dätwylers hohe Kompetenz in der Entwicklung und Herstellung der benötigten Produkte und Lösungen, die Projekterfahrung, die weltweite Präsenz und das international etablierte Partnernetzwerk des Unternehmens. Dätwyler wurde im Jahr 1915 gegründet und beschäftigt weltweit über 900 Mitarbeitende.

Mehr erfahren

Die Branche hat das Wort

Spannende Themen, unterschiedliche Blickwinkel, innovative Ideen: PerspectivE bietet Fachbeiträge und Analysen von der Branche für die Branche. Entdecken Sie hier neue Perspektiven für die Energiewelt von morgen.

Autor:in werden

Analytics settings

We use Google Analytics to measure website usage without advertising personalization. Analytics cookies are enabled by default for visitors in Switzerland unless you previously declined. Elsewhere, they remain disabled until you enable them. You can change your choice here. This choice applies to this browser; the page will reload.