Entscheidend ist nicht allein, ob einzelne Kontrollen erfüllt sind, sondern ob die für den sicheren Betrieb relevanten Fähigkeiten unter realistischen Bedingungen funktionieren.

Cyberresilienz entsteht, wenn Kontrollen, Verantwortlichkeiten und betriebliche Abläufe aufeinander abgestimmt sind. Deshalb lohnt sich der Blick über einzelne Massnahmen hinaus auf die gesamte Sicherheitskette. Wer das schwächste Glied erkennt und gezielt stärkt, erzielt mit seinen Ressourcen mehr Wirkung.
Disclaimer
PerspectivE ist eine Plattform innerhalb der Website des VSE, auf welcher der Verband Branche, Wissenschaft, Politik und Wirtschaft die kostenlose Möglichkeit bietet, für die Branche relevante Fachbeiträge und Analysen zu publizieren. Externe Autorinnen und Autoren äussern in diesen Beiträgen ihre persönliche Meinung. Diese gibt nicht zwingend die Ansichten und Haltung des VSE wieder.
Wer den IKT-Minimalstandard umsetzt, ordnet Anforderungen zu, setzt Massnahmen um und benennt Verantwortliche. Mit jeder abgeschlossenen Massnahme stellt sich jedoch eine weiterführende Frage: Ist der Betrieb dadurch tatsächlich sicherer und robuster geworden?
Eine erfüllte Anforderung ist ein wichtiger Fortschritt. Ob daraus belastbare Cyberresilienz entsteht, zeigt sich jedoch erst im Zusammenspiel mit anderen Kontrollen, den zuständigen Personen und den betrieblichen Abläufen. Dieses Zusammenspiel muss auch unter Zeitdruck, bei personellen Ausfällen oder bei mehreren gleichzeitigen Störungen funktionieren.
Der Blick auf Einzelkontrollen muss deshalb um die Sicht auf betriebliche Fähigkeiten ergänzt werden: Schwachstellen erkennen und behandeln, Sicherheitsvorfälle beherrschen und kritische Leistungen wiederanlaufen lassen. Eine solche Fähigkeit umfasst die ganze Abfolge vom Auslöser bis zum angestrebten Ergebnis, einschliesslich der beteiligten Personen, Systeme und externen Partner.
Nicht nur einzelne Glieder, sondern die ganze Kette stärken
Sicherheit lässt sich als eine Kette verstehen. Einzelne Glieder können technisch hervorragend ausgebaut sein. Fehlen an anderer Stelle klare Vorgaben, verlässliche Übergaben oder eindeutige Zuständigkeiten, bleibt die Kette dennoch verletzlich. Ihre Belastbarkeit entscheidet sich am schwächsten Glied.
Für die Praxis bedeutet das: Die weitere Verfeinerung einer bereits starken Kontrolle ist nicht immer der wirksamste nächste Schritt. Häufig liegt der grössere Hebel an einer unspektakulären Schwachstelle im Ablauf. Ein technisch ausgereiftes Monitoring hilft beispielsweise nur begrenzt, wenn Warnungen nicht rechtzeitig beurteilt werden oder die Eskalation ins Leere läuft.
Statt nur die nächste Einzelmassnahme abzuarbeiten, lohnt sich deshalb regelmässig der Blick auf die gesamte Fähigkeit: Was funktioniert zuverlässig? Wo stockt der Ablauf? Wo wird bereits mehr Aufwand betrieben, als im Verhältnis zum Risiko sinnvoll ist? Die folgenden drei Beispiele zeigen, wie sich aus dieser Sicht andere Prioritäten ergeben können.
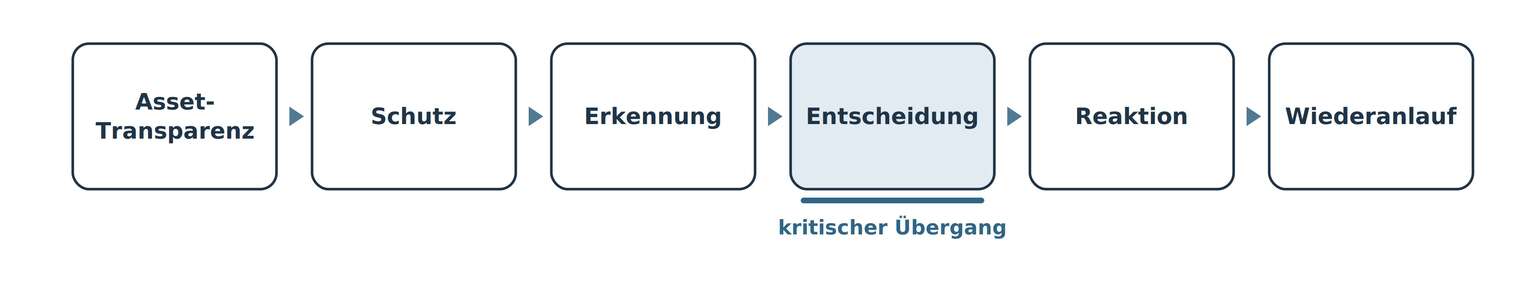
Abbildung 1: Belastbarkeit entsteht durch das Zusammenspiel der Kontrollen, nicht durch einzelne perfekte Glieder.
Schwachstellenmanagement: Vom Befund zur wirksamen Behandlung
Ein installiertes Update ist eine Massnahme. Die Fähigkeit, Schwachstellen zu beherrschen, beginnt jedoch früher: Kritische Komponenten und ihre Abhängigkeiten müssen bekannt sein. Herstellerwarnungen, Ergebnisse aus Schwachstellenprüfungen und relevante Systemänderungen müssen die zuständigen Personen erreichen. Erst dann lässt sich beurteilen, welche Systeme betroffen sind, welche Auswirkungen drohen und welche Behandlung unter Berücksichtigung von Betrieb, Wartungsfenstern und OT-Anforderungen sinnvoll ist.
Ein belastbares Asset-Inventar schafft dafür die Grundlage. Es verbindet Systeme mit ihrer Kritikalität, den Verantwortlichen und den betrieblichen Abhängigkeiten. So lässt sich beispielsweise einschätzen, ob eine Schwachstelle den Netzbetrieb beeinträchtigen kann. IT, OT und externe Servicepartner müssen auf dieser Grundlage zu einer abgestimmten Behandlung kommen.
Dazu gehört auch der Umgang mit Ausnahmen: Was geschieht, wenn kein Patch verfügbar ist oder er nicht kurzfristig eingespielt werden kann? Wer entscheidet über kompensierende Massnahmen? Wer akzeptiert ein verbleibendes Risiko befristet, und wann wird es erneut beurteilt? Die Bearbeitung endet nicht mit dem geschlossenen Ticket. Es muss nachvollziehbar sein, ob die Schwachstelle behoben, ihre Wirkung begrenzt oder das verbleibende Risiko begründet akzeptiert wurde.
Sicherheitsvorfälle: Vom Alarm zur abgestimmten Reaktion
Auch beim Sicherheitsvorfallmanagement ist die technische Erkennung nur ein Teil der Fähigkeit. Zusätzliche Datenquellen und Alarme helfen wenig, wenn der Ablauf zwischen Erkennung, Entscheidung und Reaktion nicht funktioniert.
Ein konkretes Szenario macht diese Übergänge sichtbar: Eine kritische Konfiguration wird unerwartet verändert. Welches Signal löst die Bearbeitung aus? Wer beurteilt es, und innerhalb welcher Frist? Wer darf gemeinsam mit dem Betrieb über Isolation, Abschaltung oder Weiterbetrieb entscheiden? Funktionieren Stellvertretung und Eskalation auch ausserhalb der Bürozeiten, soweit der Betrieb dies erfordert?
Liegt die Schwäche an diesen Übergängen, kann ein geklärter Bereitschaftsdienst, eine eindeutige Entscheidungsbefugnis oder ein getesteter Eskalationsweg mehr bewirken als eine weitere Logquelle. Budget und Aufmerksamkeit sollten dort ansetzen, wo sie die Reaktionsfähigkeit tatsächlich verbessern.
Wiederanlauf: Vom Backup zum betriebsfähigen Dienst
Ein erfolgreiches Backup allein stellt noch keinen Betrieb wieder her. Entscheidend ist, ob ein benötigter Dienst innerhalb der betrieblich erforderlichen Zeit wieder zur Verfügung steht. Dafür müssen Personen, Unterlagen, Kommunikationswege, technische Voraussetzungen und externe Partner zusammenwirken.
Wiederherstellungspläne sollten deshalb anhand konkreter Wiederanlaufziele getestet werden. Wer löst den Wiederanlauf aus und gibt ihn frei? Welche Systeme und Leistungen haben Priorität? Welche Abhängigkeiten bestimmen die Reihenfolge? Welche Ersatzverfahren greifen, wenn zentrale Kommunikationsmittel ausfallen? Zeigt der Test eine Lücke, braucht es eine verantwortliche Person, einen Termin zur Behebung und eine erneute Prüfung. Erst damit stärkt die Erkenntnis die Fähigkeit.
Fazit: Die ganze Sicherheitskette im Blick
Die drei Beispiele zeigen: Der IKT-Minimalstandard bleibt mit seinem Ordnungsrahmen und seinen Kontrollen eine wichtige Grundlage. Der Blick auf übergeordnete Fähigkeiten ersetzt diese nicht. Er verbindet die Einzelkontrollen mit dem betrieblichen Ergebnis, das sie gemeinsam ermöglichen sollen.
Um nicht im Hamsterrad der Einzelmassnahmen stecken zu bleiben, braucht es regelmässig Abstand zum Detail. Welche Fähigkeit ist für den sicheren Betrieb entscheidend? Wo liegt ihr schwächstes Glied? Massgeblich ist dabei nicht allein der tiefste Reifegrad, sondern welche Schwäche im konkreten Betrieb die grössten Auswirkungen haben kann.
Für die Einschätzung der Einzelkontrollen bilden die Maturitätsstufen des IKT-Minimalstandards die Grundlage. Ergänzend empfiehlt es sich, je Stufe überprüfbare Kriterien für die Einbindung in die Gesamtfähigkeit festzulegen: Sind die erforderlichen Zuständigkeiten und Übergaben abgestimmt? Werden sie im Alltag verlässlich gelebt? Wird das Zusammenspiel überprüft und verbessert? Solche Kriterien konkretisieren die betriebliche Beurteilung, ohne die bestehenden Stufendefinitionen zu ersetzen.
Eine hohe Maturität sollte deshalb nicht allein mit der Qualität eines Werkzeugs, eines Dokuments oder eines isolierten Arbeitsschritts begründet werden. Vor der Einstufung ist zu prüfen, ob die für die Kontrolle wesentlichen Schnittstellen tatsächlich mitumgesetzt sind. Verbleibende Lücken im Zusammenspiel müssen sichtbar bleiben, auch wenn einzelne Kontrollen bereits gut ausgebaut sind.

Aus diesem Gesamtbild lassen sich Prioritäten ableiten: Welche Verbesserung stärkt die betreffende Fähigkeit am wirksamsten? So können begrenzte personelle und finanzielle Ressourcen dort eingesetzt werden, wo sie operativ einen nachvollziehbaren Beitrag leisten. Die Umsetzung bleibt konkret, mit Verantwortlichen, Terminen und einer Prüfung, ob die Massnahme die erkannte Schwäche tatsächlich behebt.
Der Massstab ist damit nicht die möglichst lange Liste erledigter Massnahmen. Entscheidend ist, ob die nächste Verbesserung das schwächste Glied stärkt und die gesamte Fähigkeit im Betrieb belastbarer macht.
fortControl: Sicherheit ausgewogen weiterentwickeln
fortControl ist eine Schweizer Plattform für Informationssicherheits- und Risikomanagement. Sie führt Anforderungen, Risiken und Massnahmen zusammen und erleichtert es, Sicherheitsfähigkeiten ausgewogen weiterzuentwickeln: Schwächen gezielt angehen, Prioritäten setzen und das Zusammenspiel im Blick behalten.