La sécurité de l’approvisionnement commence par la résilience numérique

17.11.2026
Marco Müller
Marco Müller
VP Global Marketing & Communication, Dätwyler IT Infra AG
Markus Müller
Markus Müller
Sales Manager ICT, Dätwyler IT Infra AG
Sans TIC résilientes, pas d'approvisionnement électrique sûr: les centres de données, les réseaux de fibre optique et les systèmes numériques sont aujourd'hui tout aussi essentiels au bon fonctionnement des réseaux que les transformateurs et les postes de commutation. Les fournisseurs d'énergie doivent donc aborder de manière cohérente la cybersécurité, la sécurité physique et les infrastructures dans leur ensemble. La résilience numérique devient une mission essentielle pour la branche.
Disclaimer
PerspectivE, intégrée au site Internet de l’AES, est une plate-forme sur laquelle l’Association offre à la branche, à la science, à la politique et à l’économie la possibilité de publier gratuitement des articles généraux et spécialisés pertinents pour la branche. Dans ces articles, les auteurs et les autrices externes expriment leur opinion personnelle. Celle-ci ne reflète pas forcément les idées ni la position de l’AES.

La transformation silencieuse de l’approvisionnement énergétique

L’électricité en hiver, les capacités de production et le développement des énergies renouvelables font l’objet d’intenses débats publics. Un facteur de réussite, sans lequel aucune de ces évolutions ne peut fonctionner, retient pourtant beaucoup moins l’attention: les technologies de l’information et de la communication (TIC).

La production décentralisée, les réseaux électriques intelligents, le comptage intelligent, l’électromobilité et la numérisation des processus d’exploitation modifient en profondeur les exigences auxquelles les fournisseurs d’énergie doivent répondre. Les centres de conduite du réseau, les systèmes SCADA, les équipements de téléconduite, les capteurs IoT, les postes de transformation intelligents et, dans certains cas, les systèmes de gestion basés sur le cloud constituent désormais le système nerveux de l’approvisionnement énergétique. Ils permettent de surveiller, d’analyser et de piloter en temps réel la production, le transport, la distribution et la consommation.

La conséquence est évidente: plus l’approvisionnement énergétique se numérise, plus sa disponibilité dépend directement de celle des TIC. Aujourd’hui, la sécurité de l’approvisionnement ne repose plus seulement sur les lignes, les transformateurs et les installations de commutation, mais aussi sur les centres de données, les réseaux de communication, la sécurité des données et les processus d’exploitation numériques.

La sécurité de l’approvisionnement a acquis une dimension numérique

La mission, elle, n’a pas changé: un fournisseur d’énergie régional doit approvisionner à tout moment la population et l’économie de sa région en énergie, de manière fiable, sûre et économique. Ce sont les moyens d’y parvenir qui ont évolué. Si un centre de données tombe en panne, si la communication entre le centre de conduite et les sous-stations est interrompue ou si un système de conduite du réseau est perturbé par un cyberincident, les répercussions sur l’exploitation du réseau sont immédiates. Un sujet longtemps débattu avant tout au sein du service informatique se retrouve ainsi au premier plan: la résilience numérique.

La résilience va au-delà de la protection

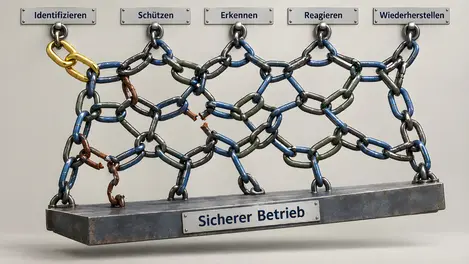
Qu’est-ce qui distingue une entreprise sûre d’une entreprise résiliente? Ces notions sont souvent assimilées, alors qu’elles répondent à des logiques différentes. La sécurité vise à prévenir les perturbations. La résilience décrit la capacité à rester opérationnel, même dans des conditions exceptionnelles. Une entreprise résiliente peut:

  • éviter les perturbations;
  • détecter rapidement les incidents;
  • limiter les répercussions;
  • maintenir les processus critiques et
  • rétablir rapidement le fonctionnement normal.

Pour les fournisseurs d’énergie, cela signifie que toutes les perturbations ne peuvent pas être évitées. L’essentiel est qu’un incident isolé ne se transforme pas en problème d’exploitation à grande échelle. La question n’est donc pas de savoir si un événement se produira, mais dans quelle mesure l’organisation, les processus et l’infrastructure y sont préparés.
La résilience n’est pas un état, mais une capacité, et toute capacité doit être entraînée. Quiconque ne teste pas régulièrement ses plans d’urgence et de reprise dans des conditions réalistes ne saura qu’au moment critique s’ils fonctionnent.

Le centre de données devient le cœur de l’exploitation du réseau

Autrefois, le centre de données hébergeait principalement des applications d’entreprise classiques. Aujourd’hui, il constitue la plateforme centrale des centres de conduite du réseau, d’une multitude de systèmes de commande, du comptage intelligent, des systèmes d’information géographique, de la gestion des actifs, de l’acquisition des données d’exploitation et, de plus en plus, de l’analyse de données, de l’automatisation et de l’intelligence artificielle. Il est ainsi devenu lui-même un équipement d’exploitation critique: sa disponibilité détermine directement si un fournisseur d’énergie peut exploiter son réseau de manière sûre et fiable.

Parallèlement, une part importante de l’infrastructure existante arrive en fin de cycle de vie. De nombreux systèmes ont été installés il y a dix à vingt ans, puis étendus en continu. Ce qui avait commencé comme une solution à serveur unique ou un système local de conduite du réseau est devenu un paysage complexe de systèmes IT et OT. Les plateformes modernes de cloud et de virtualisation côtoient des systèmes de commande et de téléconduite plus anciens. Il n’est pas rare que des applications critiques s’exécutent sur du matériel qui n’est plus pris en charge par le fabricant et dont les pièces de rechange sont devenues difficiles à obtenir. Les mises à jour de sécurité, les mises à niveau ou les certifications ne sont alors parfois plus possibles ou ne se justifient guère sur le plan économique.

La modernisation devient ainsi un exercice d’équilibre entre stabilité et renouvellement. Les systèmes éprouvés ne peuvent pas être remplacés du jour au lendemain, mais chaque année supplémentaire d’exploitation de plateformes obsolètes accroît le risque. Il faut des stratégies de migration qui permettent l’exploitation parallèle des anciens et des nouveaux systèmes.

La mise en œuvre de nombreux projets d’infrastructure et de modernisation pour des exploitants d’infrastructures critiques montre que des mesures techniques isolées suffisent rarement. Les transformations réussissent lorsque le centre de données, l’infrastructure réseau, l’architecture de sécurité et les processus d’exploitation sont considérés dès le départ comme un système global. Dans le contexte exigeant où des environnements OT historiques côtoient des plateformes IT modernes, une stratégie globale de planification et de migration s’avère particulièrement avantageuse, car elle améliore simultanément la disponibilité, la sécurité et la pérennité.

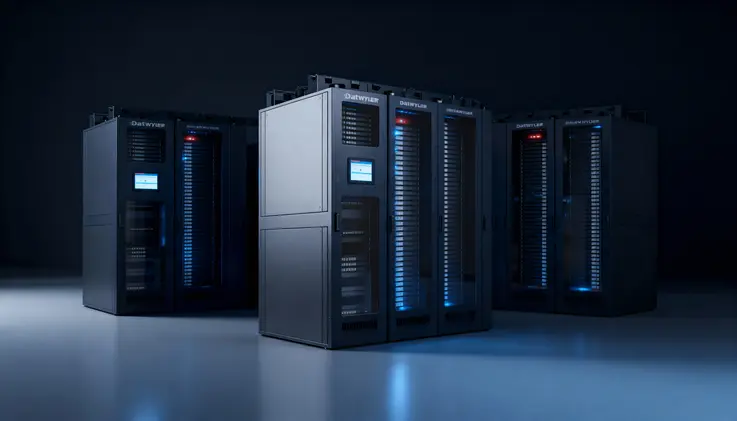
Les concepts de centres de données modulaires offrent des approches intéressantes à cet égard: la nouvelle infrastructure est mise en place progressivement et les applications sont migrées par étapes, tandis que les processus d’exploitation critiques restent disponibles. La virtualisation, l’edge computing, les modèles d’exploitation hybrides et la séparation systématique des environnements IT et OT jouent ici un rôle important.

Les principales exigences comprennent:

  • une alimentation électrique redondante avec voies A et B;
  • des concepts d’ASI et d’alimentation de secours;
  • un refroidissement redondant;
  • des systèmes de détection précoce et d’extinction d’incendie;
  • des sites de sauvegarde géoredondants;
  • des architectures réseau à haute disponibilité;
  • des objectifs de reprise définis (RTO et RPO);
  • des concepts de sécurité physique et numérique et
  • une évolutivité adaptée aux futurs besoins de performance.
Redundante Energie- und Datenverkabelung
Figure 1: Câblage redondant pour l’énergie et les données
Branderkennung und Löschsysteme
Figure 2: Détection et extinction d’incendie
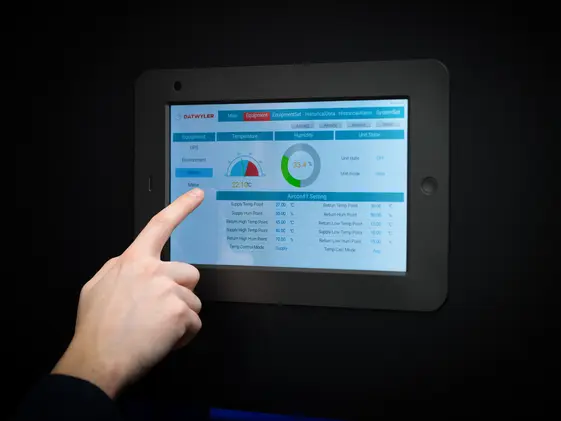
Monitoring- und Fernwartungssysteme
Figure 3: Systèmes de surveillance et de télémaintenance

Les projets de centres de données ne sont donc plus de simples projets techniques, mais des projets de transformation qui concernent à parts égales l’infrastructure, les processus, l’organisation et la gestion des risques. Reporter trop longtemps le renouvellement, c’est s’exposer à une hausse des risques d’exploitation, à une baisse des normes de sécurité et à une dépendance croissante envers des systèmes qui ne sont plus pris en charge.

Chaque année durant laquelle un système continue de fonctionner sans assistance du fabricant constitue une décision en matière de risque. Cette décision doit être prise en connaissance de cause, documentée et assumée par la direction, plutôt que résulter implicitement de reports successifs.

L’importance sous-estimée de l’infrastructure réseau physique

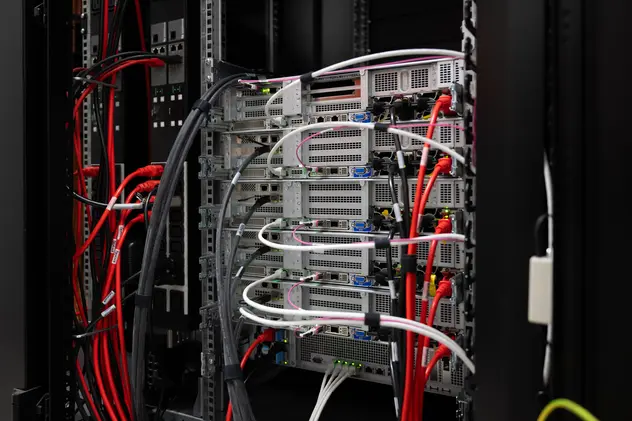
Toute communication numérique commence par une connexion physique. Pourtant, lorsqu’il s’agit de sécuriser les infrastructures critiques, le câblage est rarement au centre de l’attention, qui se porte généralement sur la cybersécurité, les concepts de redondance et les logiciels. Des systèmes de câblage obsolètes, insuffisamment documentés ou dépourvus de redondance peuvent toutefois devenir un point de défaillance unique.

Le câblage structuré constitue le socle de toute l’infrastructure numérique:

  • dans le centre de données;
  • dans les centres de conduite du réseau;
  • dans les postes de transformation;
  • dans les bâtiments d’exploitation et
  • sur les sites edge.

Les réseaux de fibre optique jouent en particulier un rôle stratégique. Outre les données d’entreprise classiques, ils transportent de plus en plus de données d’exploitation, de données vidéo et de capteurs, ainsi que des informations issues des systèmes OT. Les exigences en matière de bande passante, de latence, de tolérance aux pannes et d’évolutivité augmentent en conséquence. Un câblage de haute qualité est indispensable pour pouvoir déployer les technologies de demain.

«Dans la pratique, nous constatons régulièrement que l’infrastructure réseau physique joue un rôle bien plus stratégique qu’on ne le pense souvent. Dans de nombreux projets, nous avons pu attribuer des goulets d’étranglement, des risques de sécurité ou des limitations de la numérisation à des structures de câblage insuffisamment évolutives ou développées au fil du temps. Une infrastructure pérenne doit donc être planifiée de bout en bout, du câblage structuré aux dorsales en fibre optique, en passant par les connexions des centres de données, des centres de conduite et des sites edge.»

Lukas Kurmann, Head of Services and Solutions chez Dätwyler IT Infra

Quiconque souhaite renforcer la résilience de ses TIC doit donc considérer l’ensemble de l’infrastructure, au-delà des applications et des systèmes. Une infrastructure réseau structurée et bien documentée apporte de la transparence, simplifie l’exploitation et améliore la tolérance aux pannes. Sa qualité détermine dans une large mesure la capacité d’un fournisseur d’énergie à réagir avec résilience aux perturbations, aux pics de charge et aux nouvelles exigences.

La cybersécurité devient une mission de la direction

Chaque interface supplémentaire, chaque système connecté et chaque nouvelle application élargissent la surface d’attaque pour les cybercriminels et les autres acteurs malveillants. Une attaque réussie peut entraîner des pertes de données et des interruptions d’exploitation et, dans le pire des cas, compromettre la stabilité de processus d’approvisionnement critiques. Ce n’est donc pas seulement la disponibilité de certains systèmes IT qui est en jeu, mais potentiellement la sécurité de l’approvisionnement de régions entières.

La cybersécurité n’est donc plus une tâche réservée au service informatique, mais fait partie intégrante de la gouvernance d’entreprise et de la gestion opérationnelle des risques. Le cadre réglementaire se renforce lui aussi: depuis avril 2025, les cyberattaques contre des infrastructures critiques doivent être annoncées en Suisse à l’Office fédéral de la cybersécurité (OFCS). L’ordonnance sur l’approvisionnement en électricité fixe des exigences minimales en matière de sécurité de l’information, tandis que la protection de base de l’AES pour l’Operational Technology offre un cadre de référence propre à la branche. Des normes internationales telles qu’ISO/IEC 27001 et IEC 62443 complètent ces prescriptions.

Pour les fournisseurs d’énergie, cela implique notamment:

  • la segmentation du réseau;
  • la séparation systématique de l’IT et de l’OT;
  • l’authentification multifacteur;
  • une surveillance continue;
  • un Security Operations Center (SOC);
  • des tests d’intrusion réguliers;
  • des processus définis de réponse aux incidents et
  • la formation et la sensibilisation du personnel.

La plupart des fournisseurs d’énergie disposent déjà de nombreux éléments de ce type. L’essentiel est qu’ils ne coexistent pas isolément, mais qu’ils interagissent comme un système global et soient pilotés de manière coordonnée.

La cybersécurité doit figurer à l’ordre du jour de la direction et du conseil d’administration, et non en annexe du rapport annuel du service informatique. Quiconque assume la responsabilité de la sécurité de l’approvisionnement assume également celle de son socle numérique.

Pourquoi sécurité physique et cybersécurité convergent

Une porte ouverte donnant accès à un local technique, une armoire serveur non sécurisée, une personne en visite non accompagnée: il n’est souvent pas nécessaire de mener une cyberattaque sophistiquée pour contourner des concepts de sécurité élaborés. Même les pare-feu, technologies de chiffrement et systèmes de surveillance les plus modernes perdent leur efficacité lorsque des personnes malveillantes obtiennent un accès physique aux systèmes critiques. La sécurité numérique ne s’arrête pas au pare-feu.

Les frontières s’estompent dans les deux sens. Les attaques visent de plus en plus l’infrastructure elle-même, par exemple par la manipulation de composants réseau ou la détérioration de liaisons câblées. À l’inverse, les systèmes modernes de contrôle d’accès, de surveillance et de gestion technique des bâtiments font eux-mêmes partie du paysage interconnecté de l’IT et de l’OT et constituent donc des cibles potentielles. La sécurisation des centres de données, des locaux réseau, des centres de conduite, des bâtiments d’exploitation et des voies de communication relève ainsi tout autant de la sécurité de l’approvisionnement que les pare-feu, la segmentation ou la surveillance de la sécurité.

Parmi les principales mesures physiques figurent:

  • des contrôles d’accès intelligents;
  • la gestion des visiteurs;
  • des zones de sécurité;
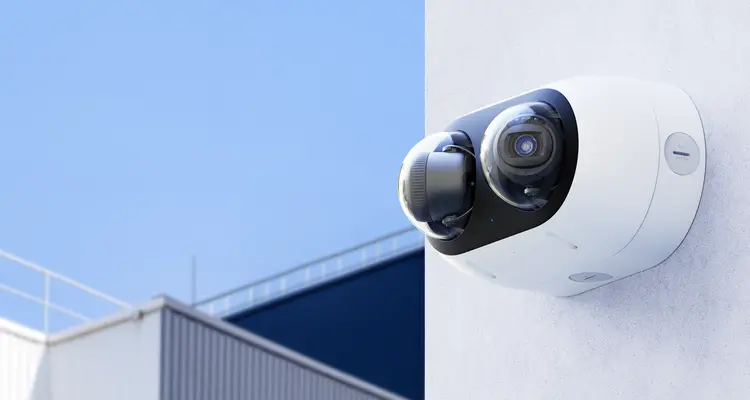
  • la vidéosurveillance et les systèmes de détection d’intrusion;
  • la gestion de l’accès aux baies;
  • des capteurs environnementaux et
  • la documentation des événements et les pistes d’audit.

Il est ainsi possible de documenter sans lacune non seulement l’accès aux bâtiments et aux locaux, mais aussi l’accès à chaque baie, répartiteur réseau ou composant d’infrastructure. Les événements de sécurité sont détectés plus rapidement, les responsabilités sont attribuées plus clairement et les exigences de conformité sont plus faciles à satisfaire. Lorsque ces informations sont en outre regroupées avec les données des systèmes réseau et de sécurité, elles offrent une vue d’ensemble complète de toute l’infrastructure.

Dans les environnements complexes des fournisseurs d’énergie, il apparaît clairement que la résilience naît aux interfaces entre les différents corps de métier. L’infrastructure réseau, le centre de données, le contrôle d’accès, la vidéosurveillance et la cybersécurité sont encore souvent planifiés et exploités séparément. L’expérience acquise dans de nombreux projets d’infrastructure montre toutefois que les gains les plus importants en matière de sécurité et d’efficacité sont obtenus lorsque ces disciplines sont réunies au sein d’une architecture commune et que les informations de sécurité physique et numérique sont interconnectées.

Aktives Umgebungs-Monitoring
Figure 4: Surveillance active de l’environnement
Intelligente Zutrittssysteme
Figure 5: Systèmes de contrôle d’accès intelligents
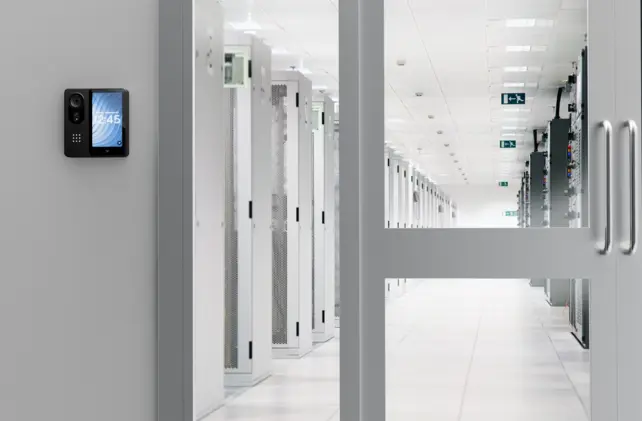
Gesamt-Sicherheitslösungen
Figure 6: Solutions de sécurité globales

Une personne malveillante qui se trouve devant une baie ouverte n’a plus besoin de franchir un pare-feu. La sécurité physique et la cybersécurité doivent donc relever d’une responsabilité commune, s’appuyer sur une situation d’ensemble partagée et disposer d’un budget commun.

L’intelligence artificielle transforme l’architecture de sécurité

L’IA est une arme à double tranchant. Les personnes malveillantes l’utilisent pour automatiser et mieux cibler leurs attaques. Dans le même temps, elle offre aux fournisseurs d’énergie de nouvelles possibilités pour surveiller et protéger leur infrastructure. Les plateformes de sécurité basées sur l’IA permettent par exemple:

  • la détection automatique des accès non autorisés;
  • l’analyse de comportements inhabituels;
  • le suivi de personnes au sein de zones de sécurité définies;
  • le déclenchement d’une alerte lorsque des portes restent ouvertes;
  • la détection de tentatives de manipulation;
  • le contrôle du respect des prescriptions de sécurité et de protection au travail et
  • la détection de changements environnementaux critiques.

La véritable valeur ajoutée réside moins dans l’automatisation que dans la rapidité et le contexte. L’IA regroupe des informations issues de différentes sources et met les événements en corrélation: une porte ouverte, une personne inconnue dans une zone de sécurité et une activité réseau inhabituelle deviennent en quelques secondes un incident de sécurité identifiable. Sur de vastes sites d’exploitation, dans des sous-stations, des centres de conduite ou des centres de données, les responsables de la sécurité peuvent ainsi détecter les menaces avant qu’elles ne provoquent des perturbations de l’exploitation.

Le prochain défi: l’IoT et l’Operational Technology

Les capteurs, actionneurs, appareils de mesure et systèmes de commande communiquent aujourd’hui de plus en plus souvent par l’intermédiaire de réseaux IP. Chacun de ces appareils représente un point d’attaque potentiel supplémentaire. À cela s’ajoute une difficulté: alors que les systèmes IT sont régulièrement mis à jour ou remplacés, les composants OT et IoT restent souvent en service pendant des décennies. Les exigences de sécurité aujourd’hui considérées comme allant de soi ne jouaient généralement pas encore un rôle central lors de leur développement.

D’où l’importance croissante des éléments suivants:

  • des concepts de sécurité standardisés;
  • une gestion continue des vulnérabilités;
  • la segmentation des réseaux;
  • des protocoles de communication sécurisés;
  • des concepts d’intégration planifiés de manière professionnelle et
  • une surveillance centralisée des environnements IT et OT.

Beaucoup de ces systèmes se trouvent en outre sur des sites géographiquement dispersés, tels que des postes de transformation, des sous-stations ou des points de mesure, souvent en dehors des zones de sécurité classiques. On constate ici très clairement que la résilience ne dépend pas de la solution de sécurité la plus moderne, mais souvent d’un composant discret auquel on n’a guère prêté attention pendant des années.

Conclusion: la sécurité de l’approvisionnement commence bien avant le câble électrique

Les réseaux électriques transportent de l’énergie. Les systèmes d’information et de communication transportent les informations nécessaires à leur pilotage, à leur surveillance et à leur optimisation. Ce n’est qu’en assurant la résilience de ces deux univers que l’on obtient la sécurité de l’approvisionnement dont l’économie et la société dépendent chaque jour.

Les centres de données, les réseaux de fibre optique, le câblage structuré, les systèmes OT, la cybersécurité, le contrôle d’accès et la surveillance intelligente ne sont depuis longtemps plus des disciplines isolées. La résilience ne résulte pas de produits individuels, mais d’un concept de sécurité cohérent à tous les niveaux. Lorsqu’un composant isolé tombe en panne, les conséquences restent généralement limitées. La situation devient critique lorsque plusieurs vulnérabilités apparemment mineures se cumulent et se renforcent mutuellement. Les risques les plus importants ne résident donc souvent pas dans des vulnérabilités connues, mais dans les interactions entre des systèmes qui se sont développés au fil des ans.

Il vaut donc la peine d’adopter régulièrement une vision globale de sa propre infrastructure. Les interfaces entre l’IT et l’OT sont-elles suffisamment sécurisées? Les locaux réseau, le câblage et les voies de transmission répondent-ils aux exigences actuelles? La sécurité physique est-elle systématiquement intégrée aux mesures de cybersécurité? Et dispose-t-on d’une vue complète de toutes les dépendances critiques?

Quiconque ne peut répondre avec certitude à ces questions ou n’a pas procédé depuis longtemps à un examen global de son infrastructure devrait remettre en question le statu quo. Un diagnostic indépendant de l’infrastructure, un audit de résilience ou un échange avec des spécialistes expérimentés des infrastructures et de la sécurité permet de mettre en évidence les vulnérabilités avant qu’elles ne deviennent problématiques. Car la sécurité de l’approvisionnement ne se construit pas uniquement au moment d’un incident, mais bien en amont: par la transparence, une planification prévoyante et la suppression systématique des lacunes tout au long de la chaîne d’infrastructure.

Modulare und skalierbare Datencenter-Lösung
Figure 7: Solution de centre de données modulaire et évolutive

Dätwyler IT Infra

Dätwyler IT Infra est une entreprise internationale dont le siège se trouve en Suisse et qui possède des filiales en Europe, au Moyen-Orient et en Asie. Dätwyler aide des organisations du monde entier à développer avec succès leur activité principale grâce à des infrastructures IT et OT intelligentes et pérennes. Solidement établie, l’entreprise se positionne sur le marché comme fournisseur de solutions système, de produits et de services innovants pour les centres de données, les réseaux de fibre optique et les bâtiments intelligents, ainsi que comme entrepreneur partiel ou général couvrant l’ensemble de la chaîne de valeur. Elle s’appuie pour cela sur la grande expertise de Dätwyler dans le développement et la fabrication des produits et solutions nécessaires, sur son expérience des projets, sa présence mondiale et son réseau de partenaires établi à l’échelle internationale. Fondée en 1915, Dätwyler emploie plus de 900 personnes dans le monde.

En savoir plus

La branche a la parole

Des thèmes passionnants, des points de vue différents, des idées innovantes: PerspectivE propose des articles spécialisés et des analyses rédigés par la branche pour la branche. Découvrez de nouvelles perspectives pour le monde énergétique de demain.

Devenir auteur

Analytics settings

We use Google Analytics to measure website usage without advertising personalization. Analytics cookies are enabled by default for visitors in Switzerland unless you previously declined. Elsewhere, they remain disabled until you enable them. You can change your choice here. This choice applies to this browser; the page will reload.