La sicurezza dell'approvvigionamento inizia dalla resilienza digitale

17.11.2026
Marco Müller
Marco Müller
VP Global Marketing & Communication, Dätwyler IT Infra AG
Markus Müller
Markus Müller
Sales Manager ICT, Dätwyler IT Infra AG
Senza ICT resilienti non è possibile garantire un approvvigionamento energetico sicuro: oggi i data center, le reti in fibra ottica e i sistemi digitali sono fondamentali per l’operatività tanto quanto i trasformatori e gli impianti di distribuzione. Gli operatori del settore energetico devono quindi considerare in modo coerente la sicurezza informatica, la sicurezza fisica e le infrastrutture nel loro insieme. La resilienza digitale diventa un compito centrale per il settore.
Disclaimer
PerspectivE è una piattaforma all’interno del sito web AES sulla quale l’associazione offre a settore, scienza, politica ed economia la possibilità gratuita di pubblicare articoli specialistici e analisi rilevanti per il settore. Autrici e autori esterni esprimono in questi articoli la loro opinione personale, che non corrisponde necessariamente ai punti di vista e alle posizioni dell’AES.

La trasformazione silenziosa dell'approvvigionamento energetico

L'elettricità invernale, le capacità delle centrali e lo sviluppo delle energie rinnovabili sono oggetto di un intenso dibattito pubblico. Molta meno attenzione viene riservata a un fattore di successo senza il quale nessuno di questi sviluppi sarebbe possibile: le tecnologie dell'informazione e della comunicazione (TIC).

La generazione decentralizzata, le reti elettriche intelligenti, lo smart metering, la mobilità elettrica e la digitalizzazione dei processi operativi stanno trasformando radicalmente le esigenze delle aziende energetiche. I centri di controllo della rete, i sistemi SCADA, le tecnologie di telecontrollo, i sensori IoT, le stazioni di trasformazione intelligenti e, in parte, i sistemi di gestione basati sul cloud costituiscono ormai il sistema nervoso dell'approvvigionamento energetico. Consentono di monitorare, analizzare e controllare in tempo reale la generazione, la trasmissione, la distribuzione e il consumo.

La conseguenza è evidente: quanto più l'approvvigionamento energetico viene digitalizzato, tanto più la sua disponibilità dipende direttamente da quella delle TIC. Oggi la sicurezza dell'approvvigionamento non si basa più soltanto su linee, trasformatori e impianti di distribuzione, ma anche su data center, reti di comunicazione, sicurezza dei dati e processi operativi digitali.

La sicurezza dell'approvvigionamento ha acquisito una dimensione digitale

Il mandato in sé non è cambiato: un'azienda energetica regionale deve rifornire la popolazione e l'economia della propria regione di energia in modo affidabile, sicuro ed economico, in ogni momento. Sono cambiate le modalità per raggiungere questo obiettivo. Se un data center si guasta, la comunicazione tra il centro di controllo e le sottostazioni si interrompe oppure un sistema di controllo della rete viene compromesso da un incidente informatico, le conseguenze sull'esercizio della rete sono immediate. Diventa così centrale un tema a lungo discusso soprattutto all'interno del reparto IT: la resilienza digitale.

La resilienza è più della semplice protezione

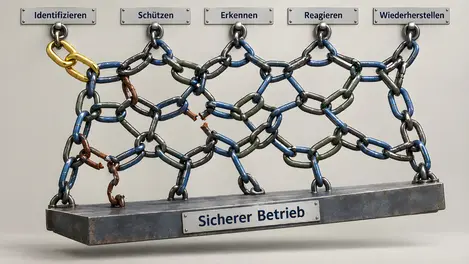
Che cosa distingue un'azienda sicura da un'azienda resiliente? Spesso i due concetti vengono considerati equivalenti, ma hanno approcci diversi. La sicurezza mira a prevenire le interruzioni. La resilienza descrive la capacità di restare operativi anche in condizioni eccezionali. Un'azienda resiliente è in grado di:

  • prevenire le interruzioni
  • rilevare tempestivamente gli incidenti
  • limitarne gli effetti
  • mantenere i processi critici
  • ripristinare rapidamente la normale operatività

Per le aziende energetiche ciò significa che non tutte le interruzioni possono essere evitate. È decisivo impedire che un singolo incidente si trasformi in un problema operativo su vasta scala. La domanda non è quindi se un evento si verificherà, bensì quanto bene l'organizzazione, i processi e l'infrastruttura siano preparati ad affrontarlo.
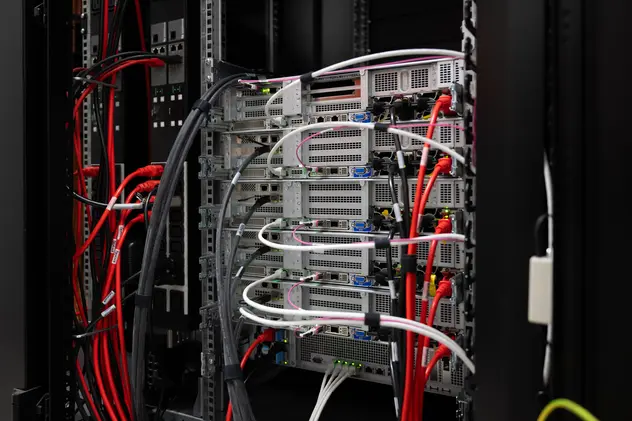
La resilienza non è uno stato, ma una capacità, e le capacità devono essere allenate. Chi non testa regolarmente i piani di emergenza e di riavvio in condizioni realistiche scoprirà soltanto in una situazione reale se funzionano.

Il data center diventa il cuore dell'esercizio della rete

In passato il data center ospitava soprattutto applicazioni aziendali tradizionali. Oggi è la piattaforma centrale per i centri di controllo della rete, numerosi sistemi di comando, lo smart metering, i sistemi di informazione geografica, l'asset management, la raccolta dei dati operativi e, in misura crescente, l'analisi dei dati, l'automazione e l'intelligenza artificiale. È così diventato esso stesso una risorsa operativa critica: dalla sua disponibilità dipende direttamente la capacità di un'azienda energetica di gestire la propria rete in modo sicuro e affidabile.

Allo stesso tempo, una parte significativa dell'infrastruttura esistente sta raggiungendo la fine del proprio ciclo di vita. Numerosi sistemi sono stati installati da dieci a vent'anni fa e ampliati progressivamente. Ciò che era iniziato come una soluzione server isolata o un sistema locale di controllo della rete si è trasformato in un ambiente complesso di sistemi IT e OT. Le moderne piattaforme cloud e di virtualizzazione si affiancano a sistemi di comando e telecontrollo più datati. Non di rado, applicazioni critiche per l'azienda funzionano su hardware non più supportato dal produttore e per il quale i pezzi di ricambio sono difficilmente reperibili. In questi casi, aggiornamenti di sicurezza, upgrade o certificazioni possono non essere più possibili o economicamente sostenibili.

La modernizzazione diventa così un delicato equilibrio tra stabilità e rinnovamento. I sistemi collaudati non possono essere sostituiti dall'oggi al domani, ma ogni ulteriore anno di esercizio di piattaforme obsolete aumenta il rischio. Servono strategie di migrazione che consentano il funzionamento parallelo dei sistemi esistenti e di quelli nuovi.

L'esperienza maturata nella realizzazione di numerosi progetti infrastrutturali e di modernizzazione per gestori di infrastrutture critiche dimostra che singole misure tecniche, da sole, raramente sono sufficienti. Le trasformazioni di successo nascono quando il data center, l'infrastruttura di rete, l'architettura di sicurezza e i processi operativi vengono considerati fin dall'inizio come un sistema integrato. Soprattutto nell'interazione tra ambienti OT consolidati e moderne piattaforme IT, una strategia globale di pianificazione e migrazione consente di migliorare contemporaneamente disponibilità, sicurezza e sostenibilità futura.

I concetti modulari per data center offrono approcci interessanti: la nuova infrastruttura viene realizzata gradualmente e le applicazioni vengono migrate in modo progressivo, mentre i processi operativi critici restano disponibili. La virtualizzazione, l'edge computing, i modelli operativi ibridi e la separazione sistematica degli ambienti IT e OT svolgono un ruolo importante.

Tra i requisiti principali rientrano:

  • alimentazione elettrica ridondante con percorso A e B
  • concetti UPS e di alimentazione d'emergenza
  • raffreddamento ridondante
  • rilevamento precoce degli incendi e sistemi di spegnimento
  • siti di backup geograficamente ridondanti
  • architetture di rete ad alta disponibilità
  • obiettivi di ripristino definiti (RTO e RPO)
  • concetti di sicurezza fisica e digitale
  • scalabilità per le future esigenze prestazionali
Redundante Energie- und Datenverkabelung
Figura 1: Cablaggio ridondante per energia e dati
Branderkennung und Löschsysteme
Figura 2: Rilevamento incendi e sistemi di spegnimento
Monitoring- und Fernwartungssysteme
Figura 3: Sistemi di monitoraggio e manutenzione remota

I progetti di data center non sono quindi più da tempo semplici progetti tecnici, ma progetti di trasformazione che riguardano in egual misura infrastruttura, processi, organizzazione e gestione dei rischi. Chi rinvia troppo a lungo il rinnovamento rischia un aumento dei rischi operativi, una riduzione degli standard di sicurezza e una crescente dipendenza da sistemi non più supportati.

Ogni anno in cui un sistema continua a funzionare senza il supporto del produttore rappresenta una decisione di rischio. Tale decisione dovrebbe essere presa consapevolmente, documentata e sostenuta dalla direzione, anziché derivare tacitamente da continui rinvii.

L'importanza sottovalutata dell'infrastruttura fisica di rete

Ogni comunicazione digitale inizia con una connessione fisica. Tuttavia, nella protezione delle infrastrutture critiche il cablaggio è raramente al centro dell'attenzione, che si concentra perlopiù su cybersicurezza, concetti di ridondanza e software. Eppure sistemi di cablaggio obsoleti, non sufficientemente documentati o privi di ridondanza possono diventare un single point of failure.

Il cablaggio strutturato costituisce la base dell'intera infrastruttura digitale:

  • nel data center
  • nei centri di controllo della rete
  • nelle stazioni di trasformazione
  • negli edifici operativi
  • nelle sedi edge

Le reti in fibra ottica assumono in particolare un ruolo strategico. Oltre ai tradizionali dati aziendali, trasportano sempre più spesso anche dati operativi, video e dei sensori, nonché informazioni provenienti dai sistemi OT. Di conseguenza aumentano i requisiti in termini di larghezza di banda, latenza, affidabilità e scalabilità. Un cablaggio di alta qualità è il presupposto per poter adottare le tecnologie future.

«Nella pratica constatiamo ripetutamente che l'infrastruttura fisica di rete svolge un ruolo molto più strategico di quanto spesso le venga riconosciuto. In numerosi progetti abbiamo potuto ricondurre colli di bottiglia nelle prestazioni, rischi per la sicurezza o limitazioni alla digitalizzazione a strutture di cablaggio non sufficientemente scalabili o cresciute nel tempo. Un'infrastruttura pronta per il futuro deve quindi essere pianificata in modo coerente, dal cablaggio strutturato e dalle dorsali in fibra ottica fino ai collegamenti di data center, centri di controllo e sedi edge.»

Lukas Kurmann, Head of Services and Solutions presso Dätwyler IT Infra

Chi desidera aumentare la resilienza delle proprie TIC deve quindi guardare oltre le applicazioni e i sistemi e considerare l'intera infrastruttura. Un'infrastruttura di rete strutturata e ben documentata crea trasparenza, semplifica l'esercizio e aumenta l'affidabilità. La sua qualità determina in misura decisiva quanto un'azienda energetica sia in grado di reagire in modo resiliente a interruzioni, picchi di carico e nuove esigenze.

La cybersicurezza diventa una responsabilità del management

Con ogni interfaccia aggiuntiva, ogni sistema connesso e ogni nuova applicazione aumenta la superficie di attacco per i criminali informatici e altri attori malevoli. Un attacco riuscito può causare perdite di dati e interruzioni operative e, nel peggiore dei casi, compromettere anche la stabilità dei processi critici di approvvigionamento. Non è quindi in gioco soltanto la disponibilità di singoli sistemi IT, ma potenzialmente la sicurezza dell'approvvigionamento di intere regioni.

La cybersicurezza non è quindi più un compito esclusivo del reparto IT, ma una componente della gestione aziendale e del controllo dei rischi operativi. Anche il quadro normativo diventa più stringente: dall'aprile 2025, in Svizzera vige l'obbligo di notificare gli attacchi informatici alle infrastrutture critiche all'Ufficio federale della cibersicurezza (UFCS). L'Ordinanza sull'approvvigionamento elettrico stabilisce requisiti minimi per la sicurezza delle informazioni, mentre la protezione di base AES per l'Operational Technology costituisce un quadro di riferimento specifico per il settore. Norme internazionali come ISO/IEC 27001 e IEC 62443 completano tali disposizioni.

Per le aziende energetiche ciò comprende, tra l'altro:

  • segmentazione della rete
  • separazione sistematica di IT e OT
  • autenticazione a più fattori
  • monitoraggio continuo
  • Security Operations Center (SOC)
  • test di penetrazione periodici
  • processi definiti di incident response
  • formazione e sensibilizzazione del personale

La maggior parte delle aziende energetiche dispone già di molti di questi elementi. È decisivo che essi non esistano l'uno accanto all'altro, ma interagiscano come un sistema integrato e siano gestiti in modo trasversale.

La cybersicurezza deve figurare nell'agenda della direzione e del consiglio d'amministrazione, non nell'appendice del rapporto IT annuale. Chi è responsabile della sicurezza dell'approvvigionamento è responsabile anche delle sue fondamenta digitali.

Perché sicurezza fisica e cybersicurezza stanno convergendo

Una porta aperta verso il locale tecnico, un rack server non protetto, un visitatore senza accompagnamento: spesso non serve un sofisticato attacco hacker per aggirare concetti di sicurezza elaborati. Anche i firewall, le tecnologie di crittografia e i sistemi di sorveglianza più moderni perdono efficacia se gli aggressori ottengono accesso fisico ai sistemi critici. La sicurezza digitale non finisce al firewall.

I confini si fanno più sfumati in entrambe le direzioni. Gli attacchi prendono sempre più di mira l'infrastruttura stessa, ad esempio mediante la manipolazione di componenti di rete o il danneggiamento dei collegamenti via cavo. Al tempo stesso, i moderni sistemi di controllo degli accessi, sorveglianza e gestione degli edifici fanno parte dell'ambiente IT e OT connesso e sono quindi potenziali bersagli. La protezione di data center, locali di rete, centri di controllo, edifici operativi e vie di comunicazione è pertanto parte integrante della sicurezza dell'approvvigionamento tanto quanto i firewall, la segmentazione o il security monitoring.

Tra le misure fisiche più importanti rientrano:

  • controlli intelligenti degli accessi
  • gestione dei visitatori
  • zone di sicurezza
  • videosorveglianza e impianti antintrusione
  • gestione degli accessi ai rack
  • sensoristica ambientale
  • documentazione degli eventi e audit trail

In questo modo è possibile documentare senza lacune non soltanto l'accesso a edifici e locali, ma anche a singoli rack, distributori di rete o componenti infrastrutturali. Gli eventi di sicurezza vengono rilevati più rapidamente, le responsabilità assegnate con maggiore chiarezza e i requisiti di conformità soddisfatti più facilmente. Se queste informazioni vengono inoltre integrate con i dati dei sistemi di rete e di sicurezza, si ottiene un quadro completo dell'intera infrastruttura.

Soprattutto negli ambienti complessi delle aziende energetiche, la resilienza nasce nelle interfacce tra le diverse discipline. Infrastruttura di rete, data center, controllo degli accessi, videosorveglianza e cybersicurezza sono ancora spesso pianificati e gestiti separatamente. L'esperienza maturata in numerosi progetti infrastrutturali dimostra tuttavia che i maggiori vantaggi in termini di sicurezza ed efficienza si ottengono quando queste discipline vengono riunite in un'architettura comune e le informazioni di sicurezza fisica e digitale vengono collegate tra loro.

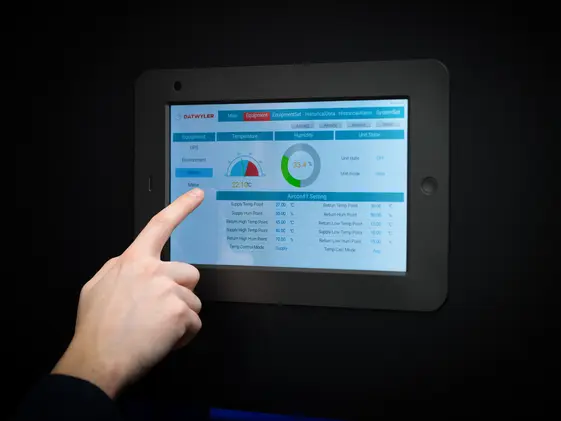
Aktives Umgebungs-Monitoring
Figura 4: Monitoraggio ambientale attivo
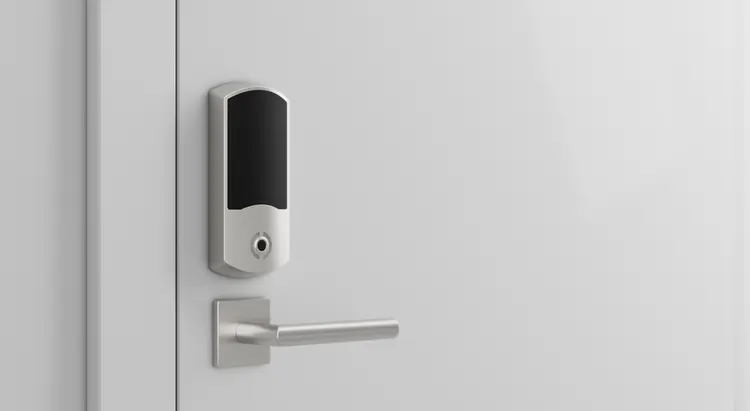
Intelligente Zutrittssysteme
Figura 5: Sistemi intelligenti di controllo degli accessi
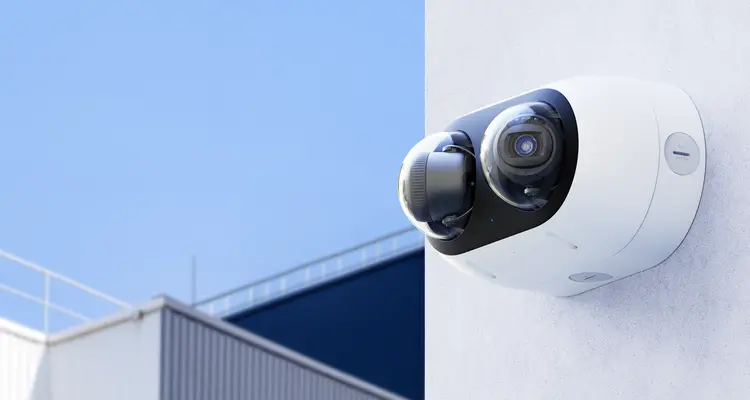
Gesamt-Sicherheitslösungen
Figura 6: Soluzioni di sicurezza integrate

Un aggressore che si trova davanti a un rack aperto non deve più superare alcun firewall. Sicurezza fisica e cybersicurezza devono quindi rientrare in una responsabilità comune, in un quadro situazionale condiviso e in un budget comune.

L'intelligenza artificiale trasforma l'architettura di sicurezza

L'IA è un'arma a doppio taglio. Gli aggressori la utilizzano per automatizzare gli attacchi e renderli più mirati. Allo stesso tempo, offre alle aziende energetiche nuove possibilità per monitorare e proteggere la propria infrastruttura. Le piattaforme di sicurezza basate sull'IA consentono, ad esempio, di:

  • rilevare automaticamente gli accessi non autorizzati
  • analizzare modelli di comportamento insoliti
  • tracciare le persone all'interno di zone di sicurezza definite
  • generare allarmi in caso di porte lasciate aperte
  • rilevare tentativi di manipolazione
  • monitorare il rispetto dei requisiti di sicurezza e tutela del lavoro
  • rilevare variazioni ambientali critiche

Il vero valore aggiunto risiede meno nell'automazione che nella velocità e nel contesto. L'IA riunisce informazioni provenienti da fonti diverse e correla gli eventi: una porta aperta, una persona sconosciuta nell'area di sicurezza e un'attività di rete insolita diventano in pochi secondi un incidente di sicurezza riconoscibile. Soprattutto in siti operativi estesi, sottostazioni, centri di controllo o data center, i responsabili della sicurezza possono così individuare le minacce prima che provochino interruzioni operative.

La prossima sfida: IoT e Operational Technology

Sensori, attuatori, strumenti di misura e sistemi di comando comunicano sempre più spesso tramite reti basate su IP. Ognuno di questi dispositivi costituisce un ulteriore potenziale punto di attacco. A ciò si aggiunge un'altra difficoltà: mentre i sistemi IT vengono aggiornati o sostituiti regolarmente, i componenti OT e IoT restano spesso in uso per decenni. I requisiti di sicurezza oggi considerati scontati avevano perlopiù un ruolo secondario al momento del loro sviluppo.

Diventano quindi ancora più importanti:

  • concetti di sicurezza standardizzati
  • gestione continua delle vulnerabilità
  • segmentazione delle reti
  • protocolli di comunicazione sicuri
  • concetti di integrazione pianificati professionalmente
  • monitoraggio centralizzato degli ambienti IT e OT

Molti di questi sistemi si trovano inoltre in sedi geograficamente distribuite, come stazioni di trasformazione, sottostazioni o punti di misura, spesso al di fuori delle tradizionali zone di sicurezza. Proprio qui diventa particolarmente evidente che la resilienza non è determinata dalla soluzione di sicurezza più moderna, ma spesso dal componente poco appariscente al quale per anni è stata dedicata scarsa attenzione.

Conclusione: la sicurezza dell'approvvigionamento inizia molto prima del cavo elettrico

Le reti elettriche trasportano energia. I sistemi di informazione e comunicazione trasportano le informazioni necessarie per controllarle, monitorarle e ottimizzarle. Solo quando entrambi i mondi sono progettati in modo resiliente nasce la sicurezza dell'approvvigionamento dalla quale dipendono quotidianamente l'economia e la società.

Data center, reti in fibra ottica, cablaggio strutturato, sistemi OT, cybersicurezza, controllo degli accessi e monitoraggio intelligente non sono più discipline isolate. La resilienza non nasce da singoli prodotti, ma da un concetto di sicurezza coerente a tutti i livelli. Se un singolo componente si guasta, le conseguenze restano generalmente gestibili. La situazione diventa critica quando diverse debolezze apparentemente minori si sommano e si rafforzano a vicenda. I rischi maggiori spesso non risiedono quindi nelle vulnerabilità note, ma nelle interazioni tra sistemi cresciuti nel corso degli anni.

Vale quindi la pena analizzare regolarmente la propria infrastruttura nel suo complesso. Le interfacce tra IT e OT sono adeguatamente protette? I locali di rete, il cablaggio e le vie di trasmissione soddisfano i requisiti attuali? La sicurezza fisica è integrata in modo sistematico con le misure di cybersicurezza? Ed esiste un quadro completo di tutte le dipendenze critiche?

Chi non è in grado di rispondere con certezza a queste domande, oppure non sottopone da tempo la propria infrastruttura a una verifica globale, dovrebbe esaminare criticamente la situazione attuale. Un controllo indipendente dell'infrastruttura, un audit di resilienza o il confronto con specialisti esperti di infrastrutture e sicurezza rendono visibili i punti deboli prima che diventino un problema. La sicurezza dell'approvvigionamento, infatti, non nasce soltanto nel momento di un'interruzione, ma molto prima: grazie alla trasparenza, a una pianificazione lungimirante e alla chiusura sistematica delle lacune lungo l'intera catena infrastrutturale.

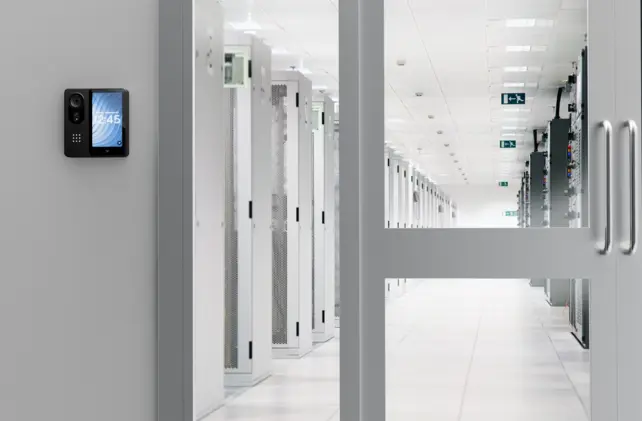
Modulare und skalierbare Datencenter-Lösung
Figura 7: Soluzione per data center modulare e scalabile

Dätwyler IT Infra

Dätwyler IT Infra è un'azienda attiva a livello internazionale, con sede principale in Svizzera e filiali in Europa, Medio Oriente e Asia. Dätwyler aiuta le organizzazioni di tutto il mondo a sviluppare con successo il proprio core business grazie a infrastrutture IT e OT intelligenti e a prova di futuro. La solida azienda opera sul mercato come fornitore di soluzioni di sistema, prodotti e servizi innovativi per data center, reti in fibra ottica ed edifici intelligenti, nonché come appaltatore parziale o generale che copre l'intera catena del valore. Alla base vi sono l'elevata competenza di Dätwyler nello sviluppo e nella produzione dei prodotti e delle soluzioni necessari, l'esperienza progettuale, la presenza globale e la rete di partner consolidata a livello internazionale. Dätwyler è stata fondata nel 1915 e impiega oltre 900 collaboratori in tutto il mondo.

Per saperne di più

La parola al settore

Argomenti interessanti, punti di vista diversi, idee innovative: PerspectivE offre articoli specializzati e analisi dal settore per il settore. Scoprite qui nuove prospettive per il mondo dell’energia di domani.

Diventare autrice/autore

Analytics settings

We use Google Analytics to measure website usage without advertising personalization. Analytics cookies are enabled by default for visitors in Switzerland unless you previously declined. Elsewhere, they remain disabled until you enable them. You can change your choice here. This choice applies to this browser; the page will reload.